TÜ raamatukogu veebipoe kliendiandmed sattusid küberründaja kätte
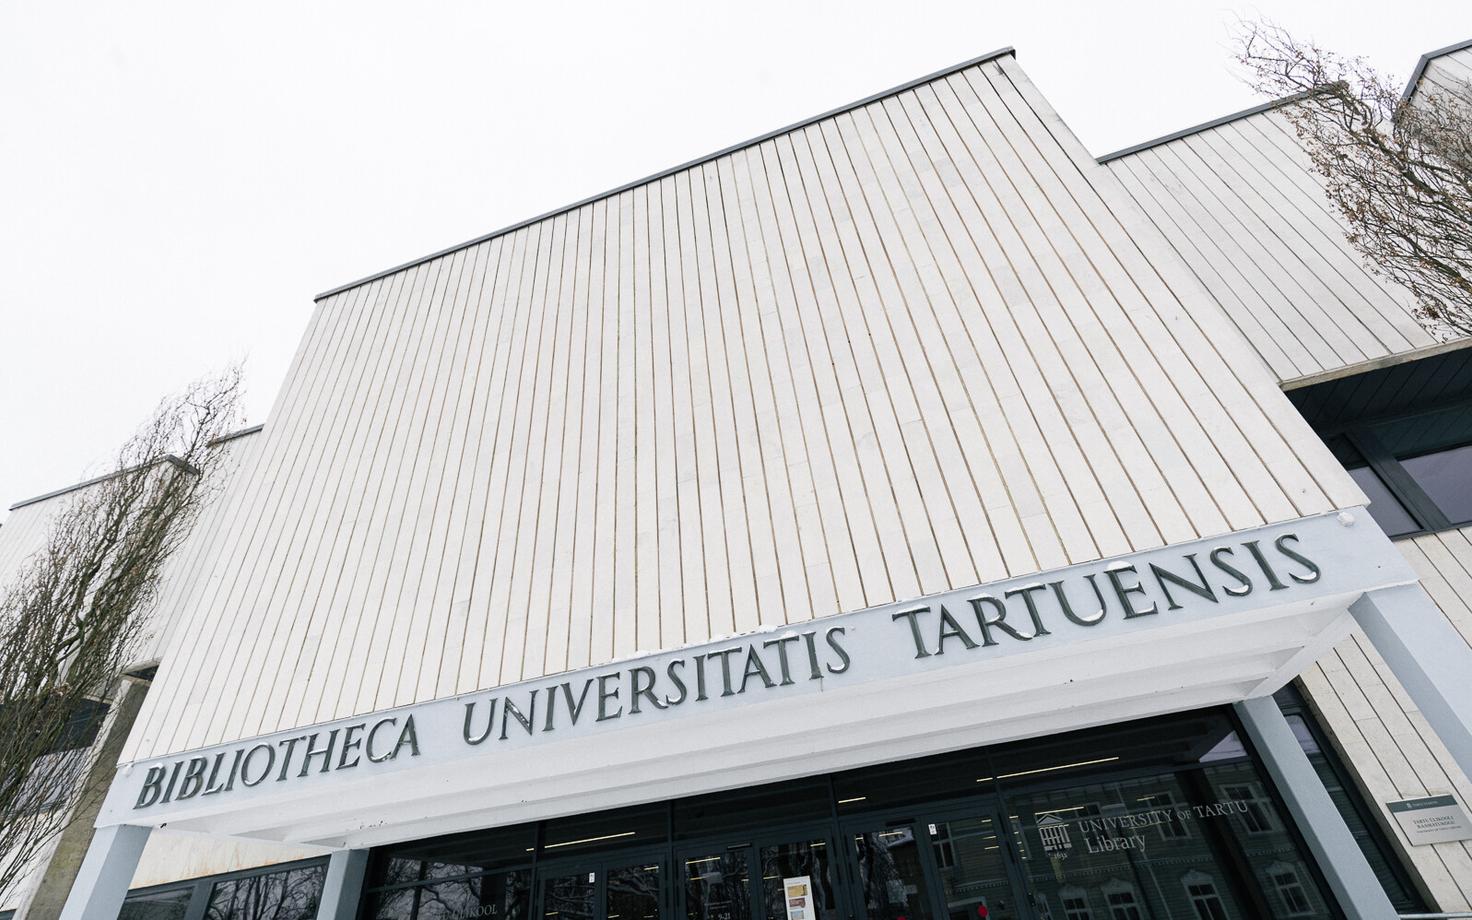
Tartu Ülikooli raamatukogu teavitas oma e-raamatupoe kasutajaid, et nende veebipoele on ligi pääsenud väline ründaja, kes laadis suure tõenäosusega alla veebipoe klientide andmed.
TÜ raamatukogu direktor Jaanika Anderson teatas veebipoe kasutajatele, et 11. septembril tuvastasid nad andmeturbejuhtumi: poele pääses ebaseaduslikult juurde ründaja.
Ülikool teavitas intsidendist kohe riigi infosüsteemide ametit (RIA) ja peatas juurdepääsu veebipoele. Juhtunust anti teada ka andmekaitse inspektsioonile.
"Intsidendi täiendaval analüüsil tuvastas ülikool, et ründaja laadis suure tõenäosusega ebaseaduslikult alla ka veebipoe klientide andmed, milleks on teie ees- ja perenimi, e-post, telefoni number, veebipoe kasutajanimi ja sellega seotud parooli krüpteeritud versioon, samuti veebipoe kasutamisega seotud andmed, näiteks ostude ajalugu, IP-aadressid jne," kirjutas Anderson veebipoe kasutajatele.
Ründaja pääses tõenäoliselt juurde ka klientide kasutajanimele ja paroolile ning ehkki paroole salvestati krüpteeritud kujul, soovitab raamatukogu need esimesel võimalusel välja vahetada, kui sellist kasutaja ja parooli kombinatsiooni on kasutatud ka muudel kasutajakontodel, ning jälgida võimalikku kahtlast tegevust.
Anderson lisas, et ostudega seotud maksevahendite andmetele ründaja juurde ei pääsenud.
Ülikool on peatanud juurdepääsu veebipoele ja taastab selle alles pärast täieliku turvaanalüüsi läbiviimist ja turvanõrkuste likvideerimist.
Toimetaja: Karin Koppel