TLT veebilehele küberrünnaku tegijad said kätte mitme tuhande inimese andmed
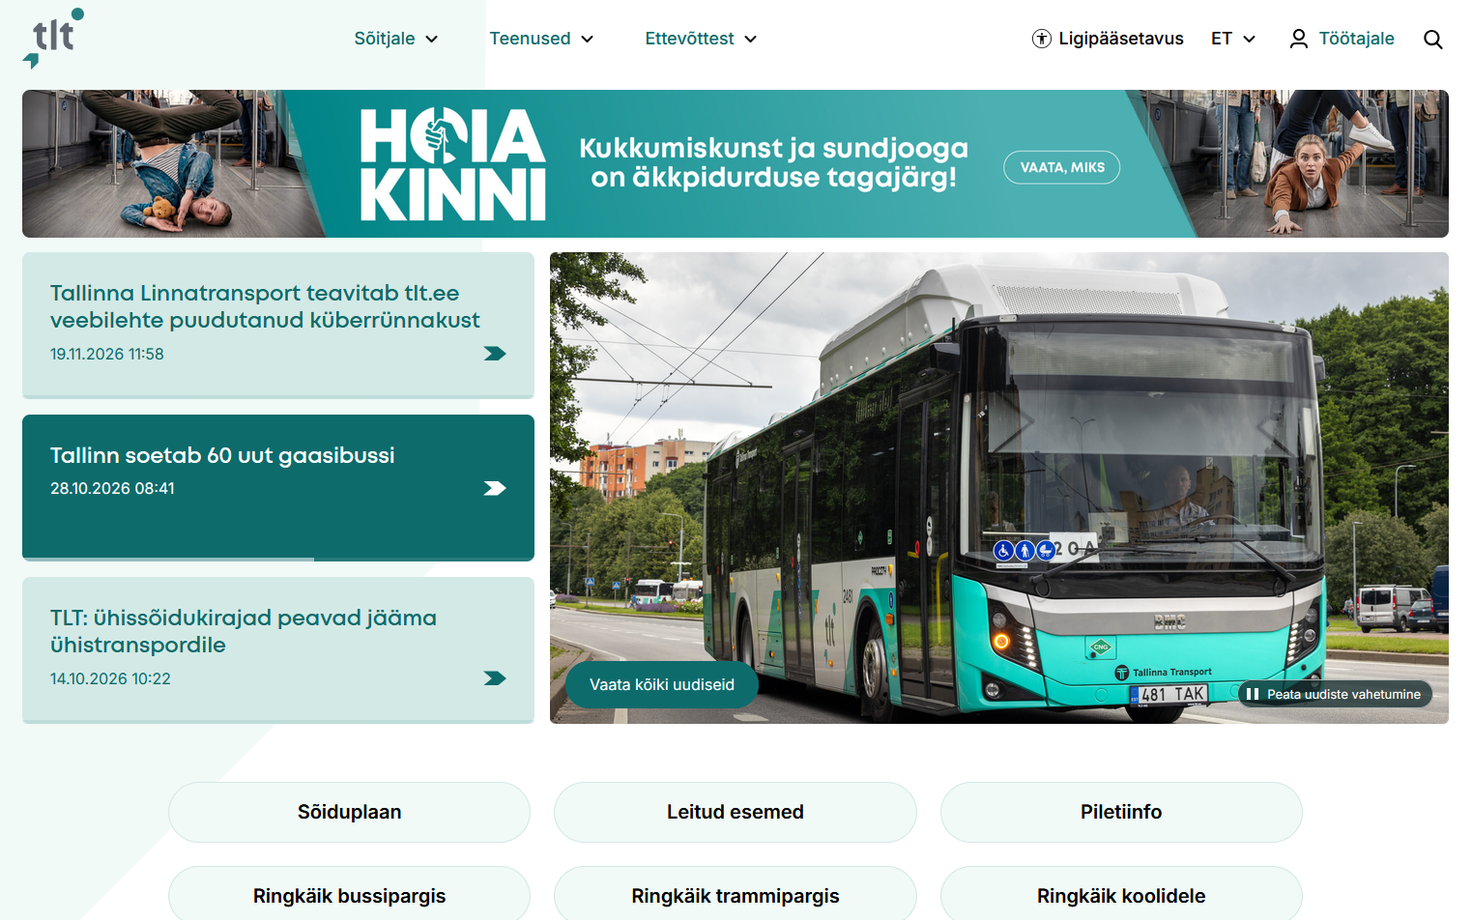
Esmaspäeval toimus küberrünnak Tallinna Linnatranspordi (TLT) avaliku veebilehte tlt.ee vastu ning ründajad said kätte mitme tuhande töötaja isikuandmed, teatas ettevõte.
Esmaspäeval toimus TLT avalikku veebilehte tlt.ee puudutanud küberrünnak. TLT märkis, et pistikprogrammi uuendus oli jäänud veebilehel tegemata ning ründaja kasutas ära veebilehel kasutatud tarkvara turvanõrkust ning laadis alla veebilehe andmebaasi koopia.
Juhtum puudutab 2440 TLT töötajat, kelle andmete hulgas olid nimi, ametinimetus ja isikukood. Esmase kontrolli põhjal puudutab juhtum lisaks 2370 inimest, kes on sisestanud tlt.ee kodulehele oma andmed veebivormide kaudu. Mõjutatud andmeteks võivad olla vormile sisestatud nimi ja e-posti aadress.
"Suhtume juhtunusse väga tõsiselt. Meie esimene ülesanne oli sulgeda ründeks kasutatud ligipääs, selgitada välja lekke ulatus ning teavitada mõjutatud inimesi ja pädevaid asutusi. Samal ajal tugevdame veebilehe turvameetmeid ja vaatame üle isikuandmete säilitamise põhimõtted, et vähendada sarnase juhtumi kordumise riski. TLT ei ole saanud rünnaku käigus rahalist kahju ning leke ei puuduta ühistranspordi kasutajate valideerimise või piletiostu andmeid," ütles TLT juhatuse liige Kaido Padar.
TLT sulges kohe ründeks kasutatud ligipääsutee ja kõrvaldas kodulehelt ohu. TLT kaasas juhtumi analüüsimisse küberturbeeksperdid ning juhtumist on teavitatud andmekaitse inspektsiooni, riigi infosüsteemi ametit ja politseid. Kontrollitud on ka teisi TLT IT-süsteeme ning praeguse info järgi ei ole need intsidendist mõjutatud, märkis TLT.
TLT on teavitanud juhtumist nii ettevõtte töötajaid kui ka tlt.ee kodulehele andmeid sisestanud inimesi.
TLT palub mõjutatud inimestel olla tähelepanelik võimalike petukõnede ja -kirjade suhtes. Eriti ettevaatlik tuleb olla pöördumiste puhul, milles küsitakse paroole või PIN-koode.
Lisainfo saamiseks soovitab TLT külastada lehekülge tlt.ee.
Toimetaja: Marko Tooming